Notificación sobre la campaña de phishing que afecta a Hostico
La marca Hostico está siendo objeto de una amplia campaña de phishing. Descubra cómo identificar mensajes fraudulentos y qué medidas de protección le recomendamos.
En los últimos dos días, la marca Hostico se ha convertido en el objetivo de una amplia campaña de phishing, a través de la cual se distribuyen correos electrónicos fraudulentos que utilizan de manera no autorizada la identidad de nuestra empresa. El propósito de estos mensajes es engañar a los destinatarios y hacer que accedan a páginas web maliciosas, donde sus datos personales, información de inicio de sesión o datos bancarios pueden ser comprometidos.
Las primeras señales fueron recibidas el sábado 10 de octubre de 2026, alrededor de la 1:00 PM, cuando varios destinatarios nos informaron sobre la existencia de correos electrónicos sospechosos, presentados como comunicaciones oficiales de Hostico. A lo largo del domingo 11 de octubre de 2026, la actividad fraudulenta se intensificó considerablemente, identificándose oleadas repetidas de mensajes distribuidos a los propietarios de dominios .ro.
¿Qué medidas he tomado hasta ahora?
Inmediatamente después de recibir las primeras quejas, comenzamos los pasos necesarios para informar a los usuarios y limitar el impacto de esta campaña.
En una primera etapa, publicamos alertas en la sección de notificaciones del sitio web de Hostico, así como en nuestros canales oficiales de redes sociales, para atraer la atención sobre los mensajes fraudulentos que están en circulación.
En paralelo, se han enviado notificaciones de abuso a las entidades responsables de la administración de los dominios involucrados en el ataque. Estas denuncias han tenido como objetivo tanto el dominio asociado a las direcciones utilizadas para el envío de los mensajes, como el dominio utilizado para redirigir a los destinatarios a las páginas maliciosas.
Teniendo en cuenta la intensificación de la campaña durante el día domingo, 11 de octubre de 2026, hemos decidido ampliar las medidas de información. Así, se ha enviado una notificación a través de un boletín informativo a todos los clientes de Hostico, y esta información también se ha publicado en nuestro blog, para que pueda ser consultada por cualquier persona que reciba un mensaje de este tipo.
¿Cómo se pueden identificar los mensajes fraudulentos?
Los atacantes intentan crear la impresión de que los mensajes provienen de Hostico, utilizando el nombre de la compañía y elementos que pueden sugerir una comunicación legítima. Tales intentos pueden invocar problemas relacionados con servicios, dominios, facturas o seguridad de la cuenta, para hacer que los destinatarios actúen sin verificar la autenticidad de la solicitud.
Un elemento importante es que incluye enlaces en estos mensajes. Estos dirigen a los usuarios a sitios web que imitan páginas legítimas, con el propósito de recopilar la información ingresada, incluidas contraseñas o datos de tarjetas bancarias.
Para facilitar la identificación de estos intentos de fraude, presentamos a continuación un ejemplo de mensaje enviado en el marco de la campaña actual. Este ilustra la manera en que los atacantes intentan usar la identidad de Hostico para conferir credibilidad a las solicitudes y para determinar a los destinatarios a acceder a enlaces externos.
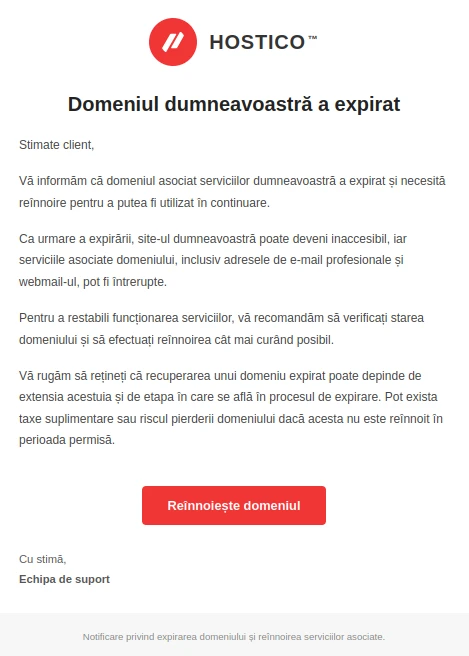
Se menciona que el ejemplo presentado no representa necesariamente la única variante de los mensajes en circulación, siendo la variante que se ha identificado en ese momento. El contenido, las direcciones de los remitentes y los enlaces utilizados pueden ser modificados durante la campaña, por lo que recomendamos no basarse exclusivamente en la semejanza con el mensaje ilustrado.
Hasta este momento, entre las direcciones identificadas en la distribución de mensajes fraudulentos se encuentran:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Importante: Las dos direcciones de correo electrónico no son necesariamente las únicas utilizadas . Los atacantes pueden utilizar otras direcciones de correo electrónico o dominios para continuar la campaña. Por este motivo, recomendamos verificar cualquier mensaje sospechoso, independientemente de la dirección o el nombre del remitente mostrado.
Señalamos que estos mensajes no son enviados por Hostico y no representan comunicaciones oficiales de nuestra empresa.
¿Cómo verifica si un mensaje proviene de Hostico?
Las comunicaciones oficiales relacionadas con los servicios contratados se envían a las direcciones de correo electrónico asociadas a las cuentas de cliente o a los subcontactos autorizados. Entre las direcciones oficiales utilizadas por Hostico se incluyen:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | comercial@hostico.com
- tecnico@hostico.com | tecnico@hostico.com
La verificación de la dirección del remitente es un primer paso, sin embargo, no debe ser el único criterio a tener en cuenta, ya que ciertos mensajes fraudulentos pueden falsificar incluso la información mostrada en el campo del remitente.
En caso de que reciba un mensaje que solicite realizar un pago, actualizar los datos de autenticación o confirmar información personal, le recomendamos que acceda directamente al sitio web hostico.ro, introduciendo manualmente la dirección en el navegador, sin utilizar los enlaces del mensaje sospechoso.
Las facturas y la situación de los pagos se pueden verificar en el área de cliente de Hostico, en la sección Financiera. Cualquier operación de pago debe realizarse exclusivamente a través de los canales oficiales y del procesador de pagos utilizado por Hostico.
¿Qué debe hacer si ha accedido a un enlace sospechoso?
Si ha recibido uno de estos mensajes, simplemente recibir el correo electrónico no significa que su información haya sido comprometida. Sin embargo, es importante no acceder a los enlaces y no proporcionar datos a través de las páginas indicadas.
En la situación en la que ya ha accedido a un enlace fraudulento o ha introducido información en una página sospechosa, le recomendamos que tome las siguientes medidas, según los datos divulgados:
- Cambie la contraseña de la cuenta de Hostico. Si ha introducido sus datos de acceso en una página sospechosa, realice inmediatamente el restablecimiento de la contraseña de la cuenta de cliente. Si se utiliza la misma contraseña para otros servicios, modifíquela también en estos.
- Active la autenticación en dos fases (2FA). Esta funcionalidad ofrece un nivel adicional de protección contra el acceso no autorizado. Puede consultar la documentación sobre la activación de la autenticación en dos fases.
- Contacte inmediatamente con el banco emisor de la tarjeta. Si ha proporcionado datos bancarios o información sobre la tarjeta, solicite la evaluación de la situación y, si es necesario, el bloqueo o reemplazo de la tarjeta para prevenir transacciones no autorizadas.
- Verifique la actividad de las cuentas. Mantenga un seguimiento de posibles inicios de sesión inusuales, cambios no solicitados y transacciones que no reconozca.
- Verifique la seguridad del dispositivo. Si ha descargado o ejecutado archivos provenientes de mensajes sospechosos, realice un escaneo con una solución de seguridad actualizada.
Las campañas de phishing pueden evolucionar rápidamente, tanto a través del cambio de las direcciones de envío como mediante el uso de nuevos dominios o variantes de mensajes. Por eso, la identificación de una dirección fraudulenta no garantiza que los intentos posteriores utilizarán la misma fuente.
Le animamos a que traten con precaución cualquier comunicación no solicitada que les pida que realicen un pago urgente, que inicien sesión o que proporcionen información confidencial. En caso de incertidumbres, la verificación directa a través de los canales oficiales es siempre preferible al acceso de un enlace en un mensaje sospechoso.
Para preguntas, verificación de la autenticidad de ciertos mensajes o reporte de intentos de phishing que usan la identidad de Hostico, puede contactarnos en office@hostico.com o a través de la página oficial de contacto.
Les agradecemos a todos los que nos han señalado estos intentos. La información enviada nos ha permitido reaccionar desde los primeros mensajes identificados y informar en un tiempo corto a un número lo más grande posible de usuarios.

